L’intelligence artificielle ne se contente plus d’analyser du code ou de suggérer des corrections. Elle devient capable de rechercher des vulnérabilités, de démontrer leur exploitabilité et d’accompagner les équipes de sécurité dans leur correction. Avec GPT-6 Cyber, présenté le 5 novembre 2026, OpenAI accélère cette transformation.
Alors que les cyberattaques deviennent de plus en plus sophistiquées, les entreprises doivent sécuriser des infrastructures informatiques toujours plus complexes. Applications web, API, serveurs, logiciels métiers et services cloud multiplient les surfaces d’attaque potentielles.
Jusqu’à présent, la recherche de vulnérabilités avancées reposait principalement sur des experts en cybersécurité, des outils de scanning et des tests d’intrusion réalisés dans des environnements autorisés.
L’arrivée de GPT-6 Cyber pourrait faire évoluer cette approche en permettant à des agents IA de conduire des investigations techniques complexes, sous supervision humaine.
Mais quelles sont réellement ses capacités ? Comment fonctionne ce modèle ? Et quelles conséquences peut-il avoir sur la sécurité des applications et des entreprises ?
Qu’est-ce que GPT-6 Cyber ?
GPT-6 Cyber est un modèle d’intelligence artificielle développé par OpenAI et spécialisé dans les tâches de cybersécurité.
Dérivé de GPT-6 Astra, il bénéficie d’un entraînement complémentaire destiné à améliorer ses capacités de recherche de vulnérabilités, d’analyse technique et de validation des failles.
Contrairement à un assistant IA généraliste, GPT-6 Cyber a été conçu pour accompagner des opérations avancées de sécurité informatique.
Il peut notamment :
- Analyser des bases de code pour rechercher des vulnérabilités.
- Identifier des faiblesses dans des applications et services informatiques.
- Reproduire certaines vulnérabilités dans des environnements de test autorisés.
- Développer des preuves de concept démontrant qu’une faille est exploitable.
- Aider les chercheurs à comprendre les causes d’une vulnérabilité.
- Proposer des correctifs et contribuer à leur validation.
L’objectif est de permettre aux équipes de sécurité d’identifier et de corriger davantage de failles avant leur exploitation par des acteurs malveillants.
Il s’agit d’une évolution importante : l’IA ne se limite plus à fournir des recommandations, elle peut participer à un véritable processus d’investigation technique.
Des performances qui montrent l’évolution de l’IA en cybersécurité
OpenAI a publié plusieurs résultats permettant de mesurer les progrès de GPT-6 Cyber.
Sur ExploitGym, un benchmark qui évalue la capacité d’un modèle à exploiter des vulnérabilités spécifiées dans un environnement de test, GPT-6 Cyber obtient un score de 48,5 %, contre 32,1 % pour GPT-5.6 Cyber.
Cela représente une amélioration relative d’environ 51 %.
| Indicateur | GPT-5.6 Cyber | GPT-6 Cyber |
|---|---|---|
| ExploitGym | 32,1 % | 48,5 % |
| Respect du périmètre dans ExploitGym Honeypot, sans prompt de déploiement | 94,49 % | 99,93 % |
| Respect du périmètre avec prompt de déploiement | Non précisé ici | 100 % |
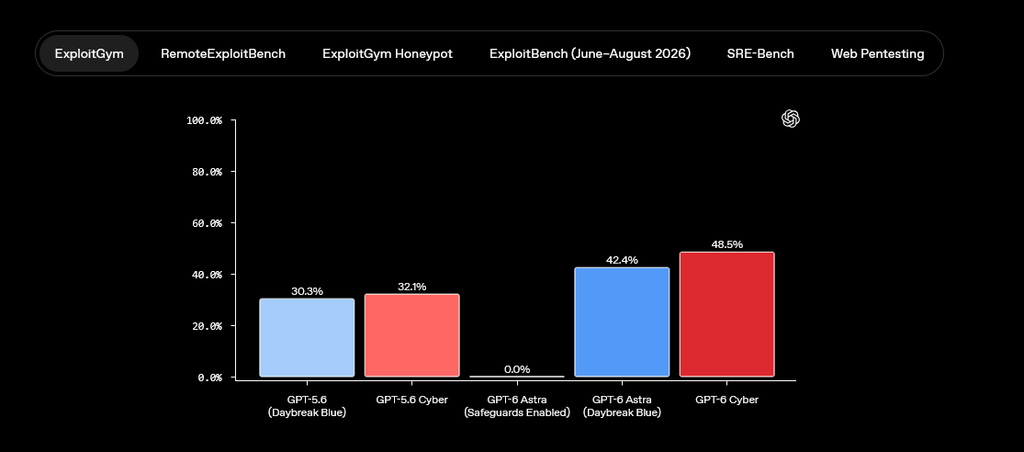
Ces résultats témoignent d’une progression à la fois dans la capacité à exploiter des vulnérabilités connues et dans le respect des limites imposées aux agents.
Il faut toutefois distinguer les performances obtenues sur des benchmarks des résultats attendus sur une application en production.
Un score de 48,5 % ne signifie pas que le modèle détectera automatiquement 48,5 % de toutes les vulnérabilités d’un site web. Les résultats dépendent du type de test, de l’environnement, des outils disponibles et des conditions d’évaluation.
81 vulnérabilités inédites découvertes dans Firefox
L’un des résultats les plus significatifs concerne Firefox, le navigateur développé par Mozilla.
Selon OpenAI, GPT-6 Cyber a contribué à identifier 81 vulnérabilités auparavant inconnues, classées de gravité élevée par Mozilla.
Le modèle a également permis de démontrer que 30 problèmes déjà connus présentaient une gravité supérieure à celle initialement estimée.
Ces découvertes ont été communiquées à Mozilla avec des éléments permettant de reproduire les problèmes et des propositions de correctifs.
Mozilla a commencé à déployer des corrections pour plusieurs vulnérabilités.
Cette expérience montre que les modèles spécialisés peuvent découvrir de nouvelles failles même dans des logiciels largement audités.
948 exploits fonctionnels pour des vulnérabilités Linux
Les recherches d’OpenAI ont également porté sur le noyau Linux.
GPT-6 Cyber a permis de reproduire 1 724 vulnérabilités et de développer des exploits fonctionnels pour 948 d’entre elles.
Il ne s’agit pas de 948 attaques réalisées sur des systèmes de production, mais de résultats de recherche permettant de démontrer l’exploitabilité de certaines vulnérabilités.
OpenAI indique avoir communiqué 304 découvertes critiques aux mainteneurs concernés, accompagnées de propositions de correctifs.
Ces résultats illustrent le potentiel de l’IA pour analyser des composants logiciels complexes dont la sécurité est essentielle.
Comment GPT-6 Cyber pourrait transformer les audits de sécurité web
Les applications web constituent une surface d’attaque majeure pour les entreprises.
Sites WordPress, applications SaaS, plateformes e-commerce, API REST et interfaces d’administration nécessitent une surveillance régulière.
Aujourd’hui, un audit de sécurité combine généralement plusieurs méthodes : scanners automatisés, analyse du code source, tests d’intrusion, vérification des configurations et validation manuelle des vulnérabilités.
GPT-6 Cyber pourrait enrichir ces méthodes.
1. Une analyse plus approfondie du code source
Les outils d’analyse statique permettent déjà de détecter certaines erreurs de programmation.
Cependant, des vulnérabilités peuvent résulter de plusieurs fonctions ou composants dont les interactions sont difficiles à analyser isolément.
Un agent IA spécialisé pourrait examiner ces interactions afin d’identifier des comportements dangereux, notamment dans les mécanismes d’authentification, les contrôles d’accès ou la manipulation des données.
2. Des tests d’intrusion assistés par IA
Dans un environnement autorisé, GPT-6 Cyber peut aider à reproduire une vulnérabilité et à en mesurer l’impact.
L’objectif n’est pas seulement de signaler une faiblesse potentielle, mais de déterminer si elle est réellement exploitable.
Cette distinction est essentielle pour les entreprises, car les outils de scanning peuvent produire des faux positifs et ne permettent pas toujours de mesurer précisément les conséquences d’une faille.
Les tests doivent néanmoins rester encadrés par des règles d’engagement explicites.
3. Une aide à la correction des vulnérabilités
La détection d’une faille n’est qu’une partie du travail.
Une fois le problème identifié, les équipes doivent comprendre son origine, développer un correctif et vérifier que celui-ci ne perturbe pas les autres fonctionnalités.
GPT-6 Cyber peut contribuer à cette démarche en proposant des modifications et en participant à leur validation.
La décision finale et la mise en production restent toutefois sous la responsabilité des équipes techniques.
Quels usages pour WordPress, WooCommerce et les API ?
Pour les agences web et les développeurs WordPress, cette évolution présente plusieurs perspectives.
Un futur environnement d’audit assisté par une IA spécialisée pourrait notamment permettre :
| Environnement | Applications possibles |
|---|---|
| WordPress | Analyse des extensions personnalisées, permissions, nonces et contrôles d’accès |
| WooCommerce | Vérification des workflows de commande, des droits et des traitements sensibles |
| API REST | Analyse de l’authentification, des autorisations et de l’exposition des données |
| Applications Headless | Vérification des échanges entre frontend et backend |
| SaaS | Recherche de failles liées aux sessions, aux rôles et à l’isolation des utilisateurs |
| Serveurs Linux | Analyse de vulnérabilités et validation de correctifs |
Ces exemples représentent des cas d’usage potentiels, et non des fonctionnalités WordPress officiellement annoncées pour GPT-6 Cyber.
Pour un site WordPress, une bonne stratégie resterait de combiner des outils spécialisés, une configuration sécurisée, des mises à jour régulières et des audits techniques.
L’IA pourrait améliorer la profondeur de certaines analyses, mais ne remplacerait pas les bonnes pratiques de sécurité.
GPT-6 Cyber est-il accessible aux entreprises et aux développeurs ?
Au lancement, GPT-6 Cyber n’est pas librement accessible à tous les utilisateurs de ChatGPT.
OpenAI réserve initialement son utilisation à une sélection d’organisations approuvées dans le cadre de Daybreak Red, un programme destiné aux travaux avancés de cybersécurité autorisés.
Le modèle est disponible via l’API OpenAI et Codex pour les organisations bénéficiant de cet accès.
Son utilisation est soumise à des conditions spécifiques, notamment des mécanismes de vérification d’identité et des exigences de sécurité.
OpenAI prévoit un élargissement progressif aux autres utilisateurs approuvés de Daybreak Red.
Quel est le prix de GPT-6 Cyber ?
La documentation officielle de l’API indique les tarifs standards suivants :
| Utilisation | Prix par million de tokens |
|---|---|
| Tokens en entrée | 20 $ |
| Tokens en entrée depuis le cache | 2 $ |
| Tokens en sortie | 100 $ |
Ces tarifs correspondent au contexte court standard et peuvent varier selon les modalités d’utilisation.
L’accès au modèle nécessite toujours une approbation spécifique. Il ne suffit donc pas de disposer d’une clé API OpenAI classique pour pouvoir l’exploiter.
Quels sont les risques liés à une IA capable de découvrir et d’exploiter des failles ?
Les capacités avancées de GPT-6 Cyber soulèvent une question majeure : que se passe-t-il lorsque des outils capables de découvrir et d’exploiter des vulnérabilités deviennent plus performants et plus autonomes ?
Ces technologies présentent un caractère dual.
Les mêmes capacités peuvent aider les défenseurs à sécuriser leurs systèmes ou, en cas de détournement, faciliter des activités malveillantes.
OpenAI classe GPT-6 Cyber au niveau Critical en cybersécurité dans son Preparedness Framework.
Cette classification concerne le niveau de capacité du modèle et les risques associés à son utilisation. Elle ne signifie pas que chaque interaction avec GPT-6 Cyber représente un danger critique.
Pour limiter les usages abusifs, OpenAI a mis en place plusieurs protections :
- Un accès restreint aux organisations autorisées.
- Des contrôles visant à identifier les utilisations malveillantes.
- Des mécanismes de surveillance du respect du périmètre d’intervention.
- Des exigences de sécurité pour les accès API.
- Des protections renforcées pour les infrastructures critiques.
L’entreprise recommande également l’utilisation d’environnements isolés, la supervision humaine et la validation des actions sensibles.
Ces mesures réduisent certains risques, mais ne constituent pas une garantie absolue de sécurité.
Vers des agents IA spécialisés dans la cybersécurité
L’une des évolutions les plus intéressantes ne concerne pas uniquement GPT-6 Cyber, mais l’émergence d’agents IA capables de prendre en charge des processus techniques complets.
Un agent de cybersécurité pourrait, dans un cadre strictement autorisé, suivre différentes étapes :
- Analyser la documentation et l’architecture d’une application.
- Identifier les composants présentant des risques.
- Exécuter des vérifications dans un environnement isolé.
- Reproduire les vulnérabilités détectées.
- Proposer des corrections.
- Vérifier les correctifs.
- Produire un rapport technique exploitable.
Cette approche pourrait faire évoluer les missions d’audit vers une collaboration entre experts humains et agents intelligents.
Les spécialistes pourraient consacrer davantage de temps à l’analyse des risques, aux choix d’architecture et à la validation des résultats, plutôt qu’aux seules vérifications répétitives.
Pour les PME, cette évolution pourrait à terme rendre certains audits plus accessibles, à condition que les coûts, les restrictions d’accès et la fiabilité des solutions le permettent.
GPT-6 Cyber va-t-il remplacer les experts en cybersécurité ?
L’automatisation de la recherche de vulnérabilités ne signifie pas la disparition des métiers de la cybersécurité.
Un audit ne consiste pas uniquement à identifier des failles techniques.
Il nécessite également de comprendre les contraintes de l’entreprise, son infrastructure, la sensibilité de ses données et les conséquences potentielles d’un incident.
Les experts restent indispensables pour définir les objectifs des tests, valider les découvertes, hiérarchiser les risques et prendre les décisions de correction.
En revanche, leurs méthodes de travail pourraient profondément évoluer.
Les professionnels capables de piloter des outils IA spécialisés, de vérifier leurs résultats et d’intégrer ces technologies dans une stratégie globale de sécurité disposeront de nouvelles possibilités.
Comment les entreprises peuvent-elles se préparer ?
Il n’est pas nécessaire d’attendre de disposer d’un modèle comme GPT-6 Cyber pour améliorer sa sécurité informatique.
Les entreprises peuvent déjà engager plusieurs actions :
- Réaliser un inventaire des applications, API et services exposés.
- Maintenir les logiciels et dépendances à jour.
- Mettre en place des contrôles d’accès adaptés.
- Réaliser des audits de sécurité réguliers.
- Intégrer les contrôles de sécurité au cycle de développement.
- Utiliser des environnements de test isolés.
- Définir des procédures de correction et de validation.
Les outils d’analyse assistée par IA peuvent progressivement compléter cette démarche.
L’enjeu ne doit pas être d’automatiser tous les tests sans contrôle, mais de développer une approche de sécurité plus continue et plus efficace.
Conclusion : une évolution majeure pour la sécurité des logiciels
Avec GPT-6 Cyber, OpenAI démontre que les modèles d’intelligence artificielle peuvent jouer un rôle de plus en plus important dans la recherche de vulnérabilités.
Les résultats publiés sur Firefox et Linux illustrent des capacités déjà concrètes, au-delà des simples démonstrations théoriques.
Cette évolution pourrait transformer les audits logiciels, les tests d’intrusion et les méthodes de sécurisation des applications.
Elle introduit également de nouveaux enjeux concernant le contrôle des agents, les autorisations et les risques d’utilisation malveillante.
Pour les développeurs, les entreprises et les professionnels de la cybersécurité, une tendance se dessine : la sécurité informatique pourrait progressivement passer d’audits ponctuels à des processus de vérification plus continus, assistés par des agents IA spécialisés.
L’objectif restera le même : identifier les risques suffisamment tôt pour corriger les vulnérabilités avant qu’elles ne soient exploitées.
Sources officielles
- OpenAI — Présentation de GPT-6 Cyber
- OpenAI — GPT-6 Cyber System Card
- OpenAI — Documentation API GPT-6 Cyber
- OpenAI — Présentation des capacités de GPT-6 Astra
Article mis à jour le 6 novembre 2026. Les informations sur l’accès, les tarifs et les performances sont susceptibles d’évoluer.