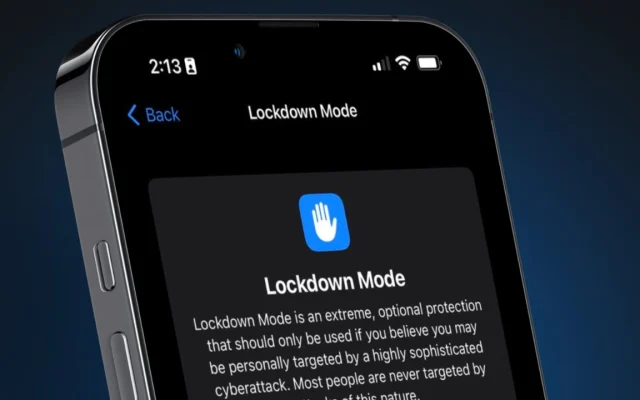
Les logiciels espions comme Pegasus ou Predator représentent aujourd’hui une menace réelle pour les utilisateurs d’iPhone. Ces programmes sont capables d’accéder à vos messages, vos photos, vos appels et même d’activer la caméra ou le micro à distance, le tout sans aucun signe visible.
Apple a récemment alerté certains utilisateurs en France, confirmant que des attaques ciblées étaient en cours, validées par l’ANSSI et le CERT-FR. Même si vous n’êtes pas une personnalité publique, il est légitime de se demander : mon iPhone a-t-il pu être compromis ?
Dans cet article, je vous explique comment vérifier si votre iPhone est infecté par Pegasus ou un autre spyware grâce à l’outil open source MVT (Mobile Verification Toolkit), et quelles bonnes pratiques adopter pour renforcer votre cybersécurité mobile.
Qu’est-ce que MVT (Mobile Verification Toolkit) ?
MVT est un outil de cybersécurité développé par Amnesty International Security Lab. Il permet d’analyser une sauvegarde iTunes d’iPhone et de la comparer à des indicateurs de compromission (IOCs) liés à des spywares connus comme Pegasus, Predator ou Candiru.
- Analyse d’une sauvegarde iTunes complète
- Comparaison avec des milliers d’IOCs publics
- Rapports CSV et JSON exploitables
Comment utiliser MVT pour analyser un iPhone
1. Sauvegarder son iPhone
Créez une sauvegarde iTunes non chiffrée de votre iPhone sur votre ordinateur.
- Sélectionner sauvegarde chiffrer

2. Installer et lancer MVT
Installez MVT sur votre ordinateur (Windows, macOS ou Linux). Exécutez :
mvt-ios check-backup --output resultats chemin_vers_sauvegarde
mvt-ios check-iocs --iocs chemin_vers_iocs resultats
3. Lire les résultats
MVT génère un fichier timeline.csv listant les événements analysés. Si la colonne détection contient match ou warning, cela signifie qu’un indicateur d’espionnage connu a été retrouvé.
Exécuter le code suivant dans votre terminal pour détecter les match ou warning pensez a changer le chemin du répertoire de cette ligne :
- $ResultsPath = « L:\scripts\mvt\resultats »
<#
Script d'analyse rapide pour MVT (Mobile Verification Toolkit)
- Vérifie le fichier timeline.csv généré par MVT
- Affiche uniquement les lignes avec "match" ou "warning"
#>

param(
    [string]$ResultsPath = "L:\scripts\mvt\resultats"
)

# Définir le chemin du fichier timeline.csv
$timelineFile = Join-Path $ResultsPath "timeline.csv"

if (-not (Test-Path $timelineFile)) {
    Write-Host "! Fichier timeline.csv introuvable dans $ResultsPath" -ForegroundColor Red
    exit 1
}

Write-Host "-- Lecture du fichier : $timelineFile" -ForegroundColor Cyan

# Importer le CSV
$csv = Import-Csv -Path $timelineFile

# Filtrer les détections
$alerts = $csv | Where-Object { $_.detection -match "match|warning" }

if ($alerts.Count -eq 0) {
    Write-Host "Aucune alerte trouvée (aucun 'match' ou 'warning')." -ForegroundColor Green
} else {
    Write-Host "⚠️$($alerts.Count) lignes suspectes trouvées :" -ForegroundColor Yellow
    $alerts | Select-Object UTC Timestamp, Plugin, Event, Description, detection | Format-Table -AutoSize
}
Exemple d’analyse réelle
Lors d’un test sur un iPhone 13 (iOS 18.6.2), plus de 10 000 indicateurs Pegasus et Predator ont été vérifiés. Résultat : aucune correspondance, ce qui confirme que l’appareil n’était pas compromis.
Pourquoi c’est crucial de vérifier son iPhone
Un spyware avancé comme Pegasus peut :
- Lire vos SMS, emails et conversations WhatsApp/Signal
- Activer la caméra et le micro à distance
- Suivre vos déplacements en temps réel
- Voler vos mots de passe et fichiers
Conseils cybersécurité
- Gardez toujours iOS à jour (correctifs de sécurité)
- Ne cliquez pas sur des liens suspects reçus par SMS ou email
- Utilisez MVT en cas de doute sérieux
- En cas de détection confirmée, contactez Amnesty Security Lab ou l’ANSSI
Conclusion
MVT est un outil accessible à tous pour vérifier si un iPhone est infecté par Pegasus ou un autre spyware. Même si votre appareil semble sain, restez vigilant : la cybersurveillance évolue constamment.